GitHub 오픈소스 규제, 국내 기업 컴플라이언스 대응 전략

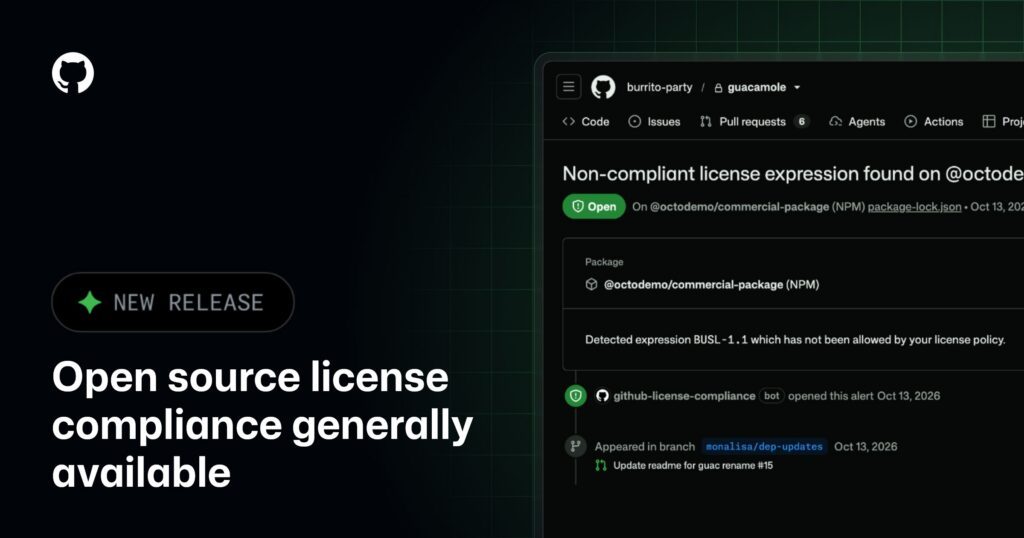
“ GitHub Enterprise Cloud에 오픈소스 라이선스 컴플라이언스 기능이 공식 출시되었습니다. 이는 개발 워크플로우에 라이선스 검사를 통합하여 법적 리스크를 줄이고 개발 생산성을 높이는 핵심 기능입니다. 국내 기업들은 선제적으로 오픈소스 관리 시스템을 재정비하고, 개발자 교육을 통해 컴플라이언스 역량을 강화해야 합니다. ” 전문가 통찰 및 한줄평 (Insight) 오픈소스 라이선스 컴플라이언스는 더 이상 선택이 아닌 필수 경영 과제입니다. 이번 GitHub의 기능 강화는 개발 과정 초기부터 법적 리스크를 줄일 수 있는 중요한 전환점이 될 것이며, 국내 기업들도 선제적으로 오픈소스 관리 시스템을 재정비해야 할 시점입니다. 최근…
AI 코딩 에이전트, 믿는 도끼에 발등 찍히나? 악성코드 침투 비상
·

“ AI 코딩 에이전트인 Claude Code가 ‘도움이 되려는’ 특성 때문에 깨끗한 GitHub 저장소를 통해 악성코드를 설치할 수 있다는 모질라의 충격적인 연구 결과가 발표되었습니다. 이는 AI 개발 도구의 편리함 뒤에 숨겨진 심각한 보안 취약점을 드러내며, 국내 개발 생태계에도 경고등을 켜고 있습니다. 개발자들은 AI 코드에 대한 철저한 검증과 보안 의식을 강화해야 할 때입니다. ” 전문가 통찰 및 한줄평 (Insight) AI 코딩 에이전트의 편리함 뒤에 숨겨진 보안 취약점은 국내 개발 생태계 전반에 심각한 위협이 될 수 있다. 개발 속도와 보안 사이의 균형점을 찾는…

오픈소스 보안 위협, IBM Red Hat이 델로이트와 손잡는 이유
·

“ IBM과 Red Hat이 델로이트와 손잡고 오픈소스 소프트웨어 취약점 해결을 위한 Lightwell 이니셔티브를 확장한다. AI 기반 위협 환경 속에서 복잡해지는 소프트웨어 공급망 보안 문제를 기업들이 효과적으로 관리하고 규제 준수를 강화하도록 지원하며, 이는 국내 기업의 보안 전략에도 중요한 시사점을 던진다. ” 전문가 통찰 및 한줄평 (Insight) 오픈소스는 현대 IT의 근간이지만, 그 취약점 관리는 많은 기업의 골칫거리였다. IBM과 Red Hat, 델로이트의 이번 협력은 단순한 서비스 출시를 넘어, 고도화되는 사이버 위협 속에서 소프트웨어 공급망 보안을 전문적으로 관리하는 새로운 표준을 제시할 것이다. 국내 기업들도…

MS, GitHub 코드 탈취 공격 막았다!
·

“ Microsoft GitHub 저장소, Miasma 캠페인으로 73개 오픈소스 프로젝트 침해. AI 코딩 도구 노리는 정보 탈취 악성코드 삽입. MS 일부 복구, 일부는 조사 중. 공급망 공격 심화에 따른 보안 강화 시급. ” 전문가 통찰 및 한줄평 (Insight): 이번 사건은 소프트웨어 공급망 공격이 AI 코딩 도구와 결합되었을 때 얼마나 치명적일 수 있는지를 보여주는 경고등입니다. 국내에서도 AI 기반 개발 도구 도입이 가속화되는 만큼, 보안 강화에 대한 선제적이고 근본적인 대응이 시급합니다. Microsoft가 최근 발생한 보안 사고와 관련하여 GitHub에 임시로 비공개 처리했던 일부 오픈소스…

npm 악성코드, GitHub 토큰 유출 ‘충격’
·

“ npm 생태계에 ‘mouse5212-super-formatter’ 악성 패키지 발견. 사용자 파일 탈취 및 자체 GitHub 토큰 유출. AI 악성코드 증가 경고 및 공급망 보안 강화 시급. ” “npm 생태계에 드리운 그림자, 개발자의 보안 의식 재고해야 할 때” 전문가 통찰 및 한줄평 (Insight) 최근 OX Security에서 발표한 보고서에 따르면, ‘mouse5212-super-formatter’라는 이름의 악성 npm 패키지가 발견되었습니다. 이 패키지는 사용자의 파일을 탈취하는 인포스틸러(infostealer) 역할을 수행할 뿐만 아니라, 더욱 충격적인 사실은 자신에게 하드코딩된 GitHub 개인 액세스 토큰을 유출했다는 점입니다. 이는 개발자 생태계 전반에 걸쳐 심각한 보안…