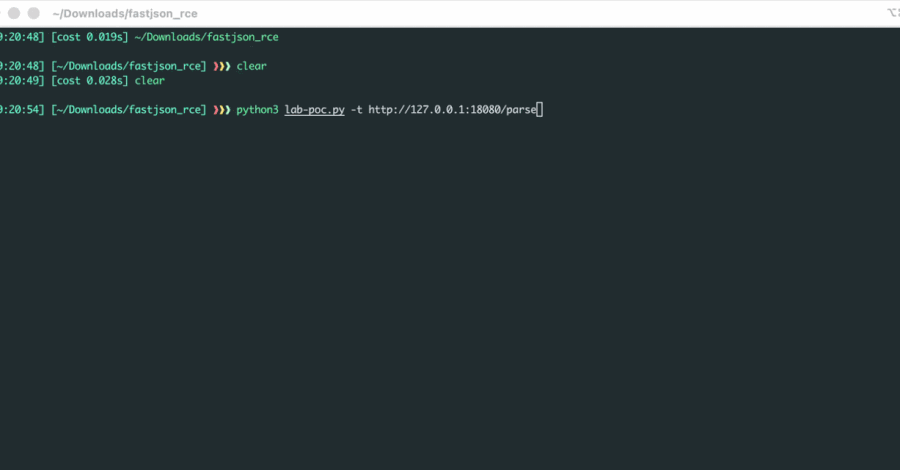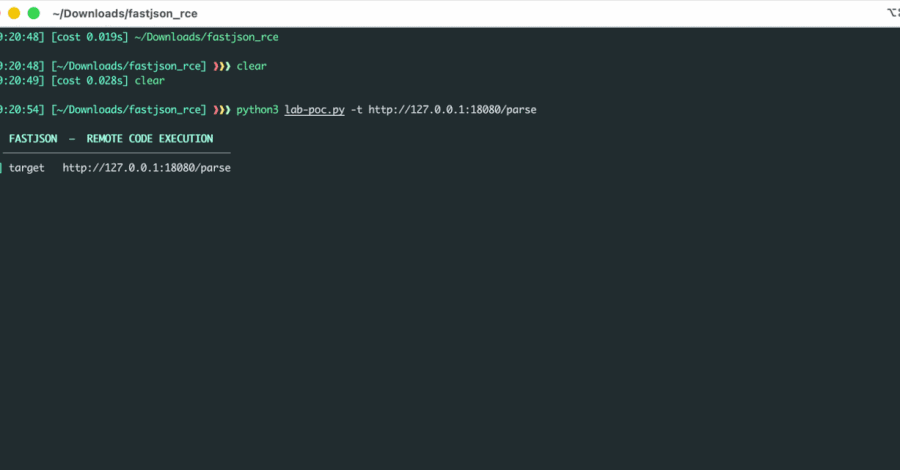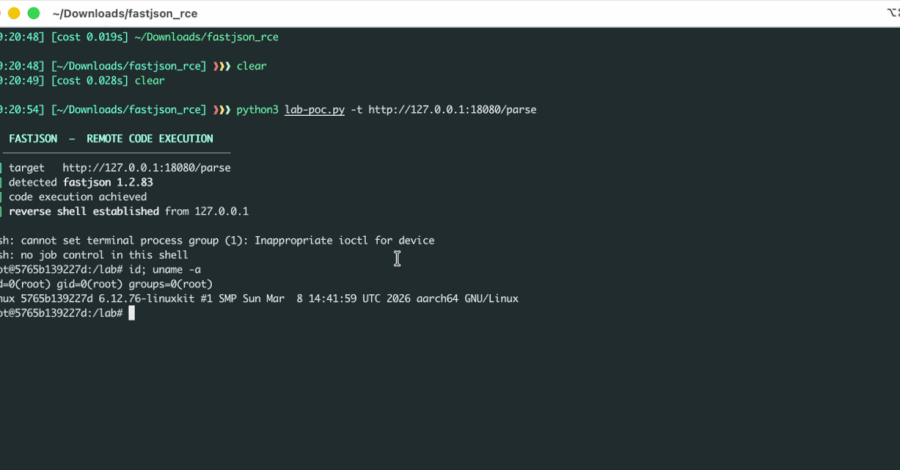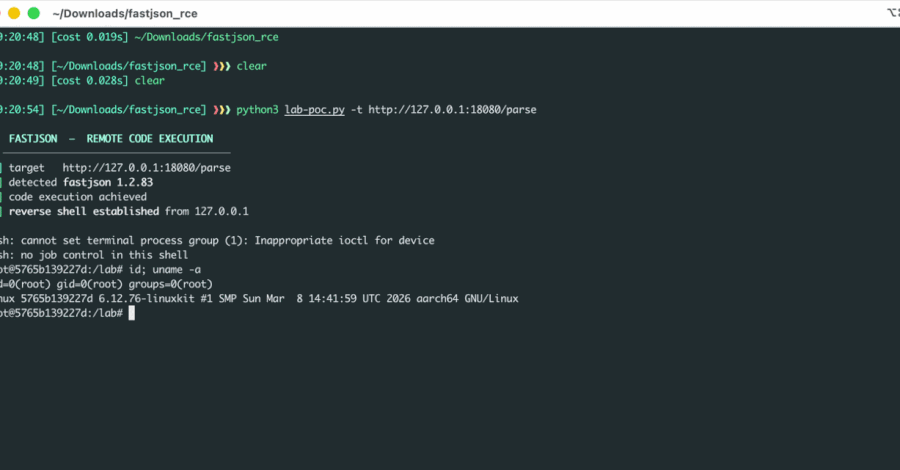
Fastjson RCE 제로데이 공격 비상: 한국 개발자 긴급 대응 가이드
·
“ Fastjson 1.x에서 심각한 원격 코드 실행(RCE) 취약점(CVE-2026-16723)이 발견되어 공격에 악용되고 있습니다. 패치 버전이 없는 제로데이 공격 형태로, 특히 Spring Boot 애플리케이션에 치명적입니다. 한국 개발자와 기업은 SafeMode 활성화, Fastjson2 마이그레이션, 그리고 철저한 보안 모니터링을 통해 긴급 대응해야 합니다. ” 전문가 통찰 및 한줄평 (Insight) 이번 Fastjson 1.x RCE 취약점은 광범위한 영향을 미칠 수 있는 심각한 보안 이슈입니다. 특히 국내에서 여전히 Fastjson 1.x를 활용하는 레거시 시스템이 많다는 점을 고려할 때, 지금 즉시 Fastjson RCE 제로데이 공격 대응에 나서지 않으면 예상치 못한…