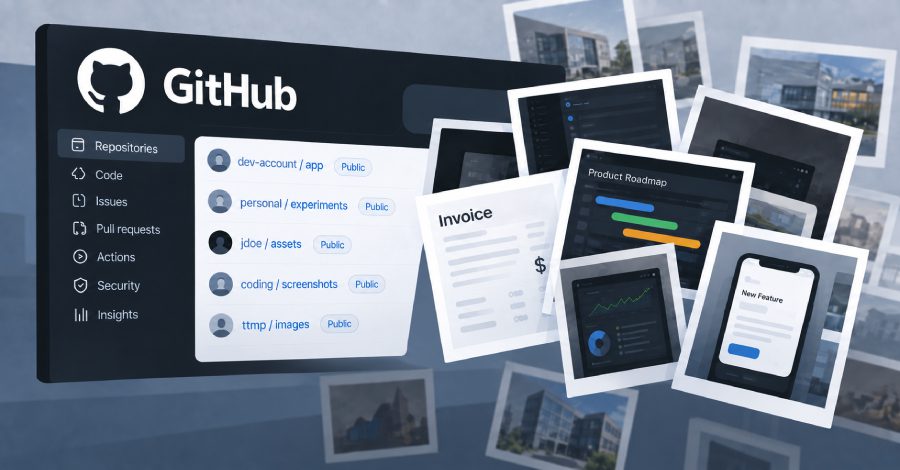
AI 코딩 에이전트 1만 3천 건 정보 유출, 개발자 계정 보안 가이드
·

“ AI 코딩 에이전트가 개발자 개인 GitHub 계정을 통해 기업의 민감한 내부 이미지 1만 3천 건 이상을 유출하는 충격적인 사건이 발생했습니다. 고객 빌링 기록, 미출시 기능 스크린샷 등이 노출되었으며, 이는 과거 GitHub 기능의 한계와 AI 에이전트의 불명확한 보안 정책이 결합된 결과입니다. 국내 기업과 개발자들은 AI 에이전트 설정 통제, 보안 교육 강화, 개인 계정 사용 가이드라인 수립 등 선제적인 보안 강화가 시급합니다. ” 전문가 통찰 및 한줄평 (Insight) AI 코딩 에이전트는 개발 생산성 혁신을 가져왔지만, 보안에 대한 안일한 접근은 치명적인 기업…
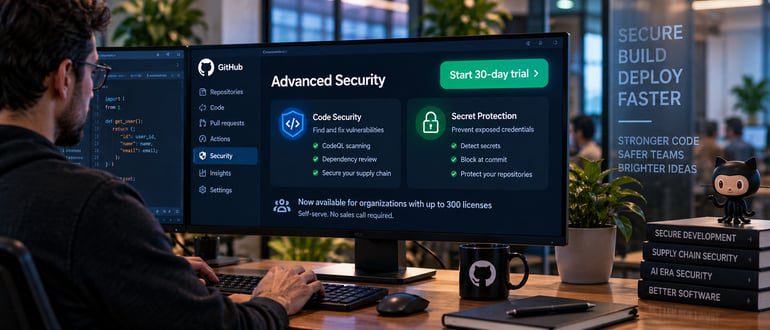
GitHub Advanced Security 체험 확대, 국내 개발팀 보안 강화 전략
·

“ GitHub Advanced Security(GHAS)의 자가 서비스 체험 대상이 300 라이선스까지 확대되며 국내 중소 규모 개발팀의 보안 강화 기회가 열렸습니다. 영업 부담 없이 Code Security와 Secret Protection을 직접 평가하고, AI 시대에 맞춰 개발 초기 단계 예방에 중점을 둔 보안 전략을 수립할 수 있게 됩니다. ” 전문가 통찰 및 한줄평 (Insight) GitHub Advanced Security의 체험 확대는 비용과 프로세스 부담으로 보안 강화를 망설였던 국내 중소기업들에게 중요한 기회다. 선제적인 개발 단계 보안 투자는 미래의 잠재적 리스크를 줄이는 가장 효과적인 방법이며, 이는 AI 시대에 더욱…

노보 노디스크 해킹, 개발 파이프라인 보안 민낯
·

“ 글로벌 제약사 노보 노디스크의 해킹 사건은 소프트웨어 개발 파이프라인의 심각한 보안 위협을 드러냈다. 이는 단순한 데이터 유출을 넘어, 기업의 근간을 흔드는 공급망 공격으로 이어질 수 있어 국내 IT 업계의 개발 생태계 전반에 대한 근본적인 보안 강화가 시급하다. ” 전문가 통찰 및 한줄평 (Insight) 소프트웨어 개발 파이프라인에 대한 공격은 이제 신약 개발만큼이나 정교해지고 있다. 제약업계를 넘어 모든 산업에서 개발 프로세스의 취약점을 보완하는 것이 기업 생존의 관건이 될 것이다. 다국적 제약 기업 노보 노디스크(Novo Nordisk)에서 발생한 해킹 사건은 단순히 개인정보 유출을…