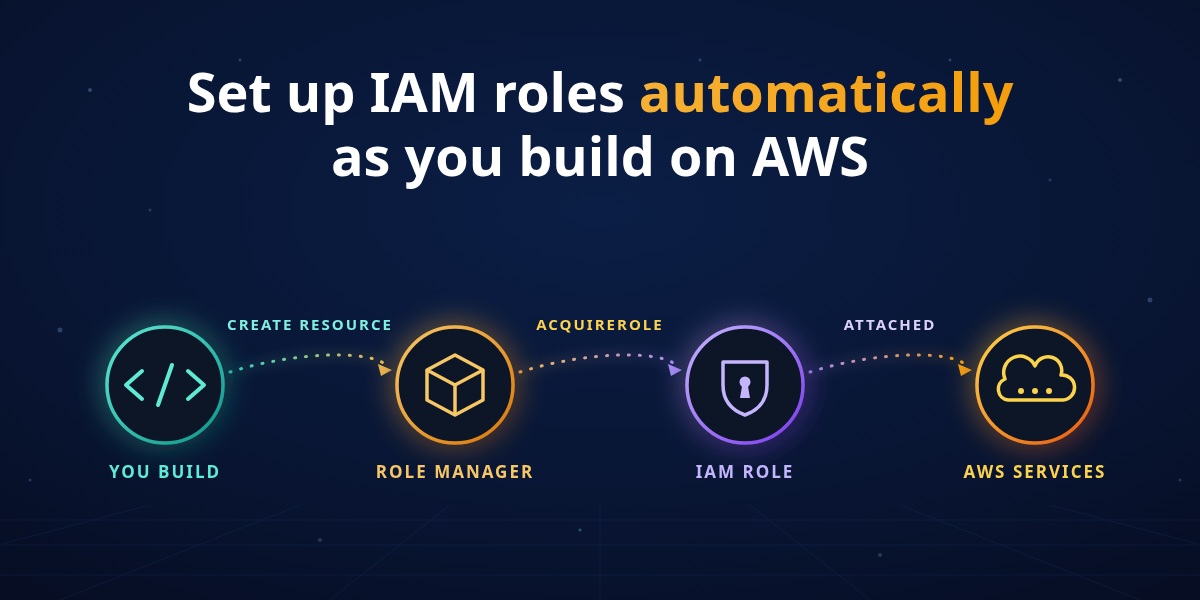
AWS IAM Role Manager는 클라우드 환경에서 복잡한 IAM 역할 설정을 자동화하여 개발 생산성을 획기적으로 높이는 새로운 기능입니다. 특히 국내 스타트업과 개발 팀이 초기 개발 단계에서 겪는 시간 소모와 보안 설정의 어려움을 해소하며, 핵심 비즈니스 로직에 집중하고 시장 출시 시간을 단축하는 데 기여할 것으로 기대됩니다. Access Analyzer와 연동하여 최소 권한 원칙을 유지하며 보안과 효율성을 동시에 확보할 수 있습니다.
전문가 통찰 및 한줄평 (Insight)
AWS IAM Role Manager는 단순한 기능 업데이트를 넘어, 국내 스타트업과 개발 팀의 초기 클라우드 환경 설정 병목 현상을 해소하고 개발 생산성을 크게 끌어올릴 잠재력을 지니고 있습니다.
복잡한 보안 설정에 낭비되던 시간을 핵심 비즈니스 로직 개발에 집중하게 함으로써, 시장 출시 속도를 결정적으로 앞당길 수 있을 것입니다.
클라우드 환경에서 애플리케이션이나 새로운 기능을 구축할 때, 우리는 본질적으로 만들고자 하는 것에 집중하고 싶어 합니다.
하지만 현실은 늘 첫 단추부터 난관에 부딪히곤 합니다.
특히 AWS에서는 서비스 운영의 거의 모든 시작점이 AWS Identity and Access Management (IAM), 즉 식별 및 접근 관리에서 비롯됩니다.
서비스가 여러분을 대신하여 동작하려면 IAM 역할이 필요하며, 이는 정의된 권한 집합으로 리소스에 접근할 수 있도록 서비스가 가정하는 일종의 신분증과 같습니다.
이 역할을 구성하는 과정은 반복적이고, 때로는 불필요하게 느껴지는 수동 작업의 연속이었습니다.
과연 이 모든 과정을 더 쉽고 빠르게 할 방법은 없을까요?
AWS IAM Role Manager는 이 질문에 대한 명확한 답변을 제시하고 있습니다.
핵심 이슈 및 배경: 왜 IAM 역할 관리가 어려웠나?
AWS에서 IAM 역할은 클라우드 보안의 핵심이자, 동시에 많은 개발자에게 진입 장벽으로 작용하는 요소입니다.
각 AWS 서비스가 다른 서비스나 리소스에 접근할 때 필요한 최소한의 권한을 부여하는 것은 최소 권한(Least Privilege) 원칙에 따라 보안 모범 사례이지만, 이를 수동으로 설정하는 것은 여간 번거로운 일이 아니었습니다.
기존에는 개발자가 새로운 Lambda 함수를 생성하거나 EventBridge 규칙을 만들 때마다, 해당 서비스가 필요로 하는 역할을 별도로 생성하고, 신뢰 정책(Trust Policy)을 작성하며, 필요한 권한 정책을 연결하는 과정을 거쳐야 했습니다.
이 과정에서 IAM 콘솔과 서비스 콘솔을 오가며 문맥 전환(Context Switching)이 빈번하게 발생했고, 초보 개발자에게는 IAM 정책 문법 자체가 어렵게 느껴져 시간 소모와 함께 오류 발생 가능성도 높았습니다.
특히 개념 증명(PoC)이나 초기 개발 단계에서는 이처럼 반복적인 IAM 설정 작업이 개발 속도를 저해하는 주요 원인 중 하나였습니다.
AWS IAM Role Manager는 바로 이 지점에서 게임 체인저로 등장했습니다.
이 기능은 지원되는 서비스 콘솔에서 리소스를 생성할 때, AWS가 자동으로 필요한 IAM 역할을 생성하고 구성해 줍니다.
즉, 개발자는 애플리케이션 구축에 집중하고, AWS IAM 역할 관리는 AWS가 알아서 처리하도록 맡길 수 있게 된 것입니다.
이로 인해 서비스 시작에 걸리는 시간이 불과 몇 분으로 단축되며, 개발자는 나중에 필요할 때 권한을 세밀하게 조정할 수 있는 유연성을 확보하게 됩니다.
이는 AWS의 ‘Build now, refine permissions later’ 철학을 구현하는 핵심적인 변화라 할 수 있습니다.
상세 비교 분석: 수동 설정 vs. Role Manager 자동화
AWS IAM Role Manager의 도입은 기존의 수동적인 IAM 역할 설정 방식과 확연한 차이를 보이며 개발 워크플로우에 혁신적인 변화를 가져옵니다.
다음 표는 두 방식의 주요 차이점을 비교 분석한 것입니다.
| 특징 | 수동 IAM 역할 설정 | AWS IAM Role Manager 활용 |
|---|---|---|
| 초기 설정 시간 | IAM 콘솔 이동, 역할 생성, 정책 작성, 연결 등 수동 작업으로 시간 소모 | 리소스 생성 시 자동 생성 및 연결, 몇 분 내 서비스 시작 |
| IAM 전문성 요구 | IAM 정책 문법, 권한 이해 등 높은 전문성 요구 | 사전 IAM 경험 없이도 시작 가능, 진입 장벽 낮춤 |
| 오류 발생 가능성 | 수동 설정 과정에서의 인적 오류 가능성 높음 | 자동화된 역할 생성으로 오류 가능성 현저히 낮음 |
| 개발 속도 | IAM 설정으로 인한 문맥 전환 및 지연 발생 | 역할 설정 자동화로 핵심 개발에 집중, 속도 가속화 |
| 운영 효율성 | 초기 설정 후 권한 최소화 작업은 별도 진행 | 초기에는 넓은 권한 부여, Access Analyzer로 후속 정교화 용이 |
Role Manager는 특히 Amazon EventBridge 규칙이 SQS 큐나 SNS 토픽과 같은 대상을 호출할 때, 또는 AWS Lambda 함수와 같이 자체 코드를 실행할 때 그 진가가 발휘됩니다.
이전에는 이러한 시나리오에서 개발 흐름을 멈추고 역할을 생성해야 했지만, 이제는 리소스 생성과 동시에 역할이 프로비저닝되어 연결되므로 끊김 없는 개발 경험이 가능합니다.
이 기능은 AWS 관리형 역할 템플릿(AWS managed role template)을 기반으로 AcquireRole이라는 새로운 IAM API를 통해 작동하며, 계정에 중복 역할이 쌓이는 것을 방지하기 위해 기존 역할을 재사용할 수도 있습니다.
시장 파급 효과 및 전망: 개발자 경험의 대전환
AWS IAM Role Manager의 출시는 글로벌 클라우드 시장 전반에 걸쳐 개발자 경험(Developer Experience, DX)을 혁신하는 중요한 발걸음으로 풀이됩니다.
복잡하고 보안에 민감한 IAM 설정을 자동화함으로써, 개발자들은 인프라의 세부적인 관리보다는 애플리케이션의 핵심 가치 창출에 더 집중할 수 있게 됩니다.
이는 곧 시장 출시 시간(Time-to-Market)의 단축으로 이어져, 스타트업부터 대기업에 이르기까지 모든 규모의 기업에 경쟁 우위를 제공할 것입니다.
더욱이, 이 기능은 클라우드 엔지니어링의 진입 장벽을 낮추는 효과도 가져옵니다.
IAM에 대한 깊은 지식 없이도 AWS 서비스를 효율적으로 사용할 수 있게 되면서, 더 많은 개발자가 클라우드 네이티브 개발에 참여할 수 있는 기회를 얻게 됩니다.
이는 글로벌 개발자 생태계의 확대로 이어지며, 클라우드 기술 혁신을 더욱 가속화할 것입니다.
장기적으로는 PowerUserAccess와 같이 초기에는 넓은 권한을 부여하고, AWS IAM Access Analyzer를 통해 실제 사용 패턴을 분석하여 최소 권한으로 정책을 정교화하는 워크플로우가 표준으로 자리 잡을 것으로 예상됩니다.
이와 같은 접근 방식은 보안과 생산성이라는 두 마리 토끼를 모두 잡는 효과적인 전략이 될 것입니다.
한국 시장에서의 시사점: 스타트업부터 대기업까지
AWS IAM Role Manager는 특히 급변하는 한국 IT 시장에서 중요한 시사점을 던져줍니다.
국내 IT 기업들은 빠르게 변화하는 시장 환경에 맞춰 혁신적인 서비스를 개발해야 하는 압박이 늘 존재합니다.
이러한 상황에서 클라우드 보안 설정 간소화는 개발 속도를 좌우하는 핵심 요소로 작용할 수 있습니다.
-
국내 스타트업의 개발 속도 향상: 실제로 최근 판교의 한 스타트업 대표님을 만났을 때, 초기 개발 단계에서 IAM 설정 때문에 몇 번이고 배포가 지연되었다는 푸념을 들은 적이 있습니다. AWS IAM Role Manager는 이러한 초기 단계의 병목 현상을 해소하여, 리소스가 한정된 국내 스타트업이 아이디어를 더 빠르게 검증하고 시장에 선보일 수 있도록 돕습니다. 초기에는
PowerUserAccess와 같은 넓은 권한으로 빠르게 개발하고, 서비스가 안정화되면 Access Analyzer를 활용해 최소 권한으로 전환하는 전략을 통해 보안과 속도를 동시에 잡을 수 있을 것입니다. 관련 기술 트렌드 더 보기 -
대기업 및 공공 부문의 클라우드 도입 가속화: 대기업이나 공공기관은 강력한 보안 정책과 복잡한 승인 절차 때문에 클라우드 도입 및 활용에 어려움을 겪는 경우가 많습니다. Role Manager는 초기 설정의 복잡성을 줄여주면서도, 생성된 역할에 대한 완전한 통제권을 유지할 수 있게 하므로, 내부 보안 표준을 준수하면서도 클라우드 도입을 가속화하는 데 기여할 수 있습니다. 이미 생성된 역할은 일반 IAM 역할과 동일하게 취급되므로, 기존의 보안 감사 및 관리 프로세스에 쉽게 통합될 수 있습니다.
-
한국 개발자의 생산성 및 전문성 강화: 주니어 개발자들은 IAM 역할 설정에 대한 부담을 덜고 핵심 비즈니스 로직 개발에 집중할 수 있으며, 시니어 개발자들은 반복적인 설정 작업에서 벗어나 아키텍처 설계나 복잡한 보안 요구사항 해결에 역량을 집중할 수 있습니다. 이는 전반적인 한국 IT 인력의 생산성 향상뿐만 아니라, 클라우드 보안 전문 역량 강화에도 긍정적인 영향을 미칠 것입니다.
지금 당장 한국에서 활용하거나 대응할 수 있는 실질적 전략은 다음과 같습니다:
- 전략 1: PoC 및 개발/샌드박스 환경에 선제적 도입: 보안 민감도가 낮은 개발 및 테스트 환경에서 AWS IAM Role Manager를 적극적으로 활용하여 개발 속도를 극대화하고, 팀원들의 생산성 향상 효과를 체감하게 합니다. 이후 프로덕션 환경으로 전환하기 전에 Access Analyzer를 통해 권한을 최소화하는 워크플로우를 정립합니다.
- 전략 2: IAM 교육 및 베스트 프랙티스 강화: Role Manager가 자동화를 제공하더라도, IAM의 기본 원리와 최소 권한 원칙에 대한 교육은 필수적입니다. 개발자들이 자동화된 역할의 의미와 그 이후의 권한 정교화(refinement) 과정을 이해하도록 돕는 것이 중요합니다. 특히 한국의 규제 환경을 고려하여, 초기 부여된
PowerUserAccess같은 넓은 권한이 프로덕션 환경에 배포되기 전 반드시 최소화되도록 하는 내부 가이드를 마련해야 합니다.
결론적으로 AWS IAM Role Manager는 국내 클라우드 개발 환경에 새로운 효율성을 불어넣고, 개발자들이 본연의 업무에 더욱 집중할 수 있는 기회를 제공할 것입니다.
이를 통해 한국 기업들은 더욱 민첩하게 시장 변화에 대응하고, 혁신적인 서비스를 선보일 수 있게 될 것입니다.
결론
AWS IAM Role Manager는 AWS 클라우드 환경에서 IAM 역할 설정을 자동화하여 개발자들이 애플리케이션 구축에 오롯이 집중할 수 있도록 돕는 강력한 도구입니다.
이 기능을 활성화하면, AWS가 사용자가 리소스를 구축하는 동안 필요한 IAM 역할을 생성하고 연결해 주므로, 사전 IAM 경험이 없더라도 몇 분 만에 작업을 시작할 수 있습니다.
생성된 역할은 일반 IAM 역할과 동일하게 완벽하게 제어할 수 있으며, AWS IAM Access Analyzer를 통해 최소 권한 원칙에 따라 정교화할 수 있습니다.
초기 개발 단계의 속도와 유연성을 제공하고, 이후 보안을 강화할 수 있는 흐름을 제공하는 Role Manager는 클라우드 개발의 새로운 표준을 제시할 것으로 기대됩니다.
자주 묻는 질문 (FAQ)
Q: AWS IAM Role Manager는 어떤 문제를 해결하나요?
A: AWS IAM Role Manager는 새로운 AWS 서비스를 시작하거나 애플리케이션을 구축할 때 필요한 IAM 역할의 수동 설정 작업을 자동화하여, 개발자들이 반복적이고 복잡한 IAM 설정에 시간을 낭비하지 않고 핵심 개발에 집중할 수 있도록 돕습니다.
이로 인해 초기 개발 속도가 획기적으로 향상됩니다.
Q: 보안 측면에서 AWS IAM Role Manager를 안심하고 사용할 수 있나요?
A: 네, 안심하고 사용할 수 있습니다.
Role Manager가 생성하는 역할은 일반 IAM 역할과 동일하여 모든 제어권이 사용자에게 있으며, AWS CloudTrail에 모든 생성 기록이 남습니다.
초기에는 PowerUserAccess와 같은 넓은 권한이 부여될 수 있지만, AWS IAM Access Analyzer를 통해 실제 사용 패턴을 분석하여 최소 권한 원칙에 따라 손쉽게 정책을 정교화할 수 있습니다.
Q: 한국 기업이 AWS IAM Role Manager를 도입할 때 고려할 점은 무엇인가요?
A: 국내 기업은 초기 개발 및 샌드박스 환경에서 Role Manager를 적극적으로 활용하여 개발 속도와 생산성을 높이는 것을 고려해야 합니다.
다만, 프로덕션 환경으로 전환하기 전에 반드시 Access Analyzer를 통해 자동 생성된 역할의 권한을 최소화하고, 내부 보안 정책 및 규제 요건에 부합하는지 검토하는 과정을 거쳐야 합니다.
Q: AWS IAM Role Manager가 기존의 IAM 역할 자동 생성 기능과 다른 점은 무엇인가요?
A: 일부 AWS 서비스는 이미 자체적으로 역할을 생성하지만, Role Manager는 계정 수준의 단일 제어 기능을 제공하며, AWS가 사전에 권한을 예측하기 어려운 사용자 코드 실행(예: Lambda 함수)과 같은 경우에도 역할을 프로비저닝하여 포괄적인 자동화를 제공합니다.
이는 기존 기능의 사각지대를 메우고 전체적인 개발 흐름을 간소화하는 데 기여합니다.
출처: https://aws.amazon.com/blogs/security/how-aws-iam-role-manager-rethinks-the-starting-point-for-iam-roles/
— 이 글과 관련된 추천 서비스 —


* 이 포스팅은 제휴 마케팅 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받을 수 있습니다. *